一、前言
隨著軟體開發技術快速發展,現代化應用系統開發已不是從零開始,開源軟體(Open Source Software, OSS)已廣泛應用於應用系統及軟體開發。透過使用既有的開源軟體套件,不僅可以縮短開發時程、降低開發成本,也能快速導入成熟的技術。但伴隨而來的已知安全漏洞、授權條款爭議,已成為軟體供應鏈的核心威脅。過去依賴人工檢視,難以掌握開源軟體套件深層相依性,容易造成資安盲點。 為具體改善以上問題,本公司導入開源軟體檢測工具並建立開源軟體管理流程,並將開源軟體套件使用安全性及合規性融入到應用系統開發到維運各個階段。
二、開源軟體檢測工具架構、應用及效益
(一)工具架構
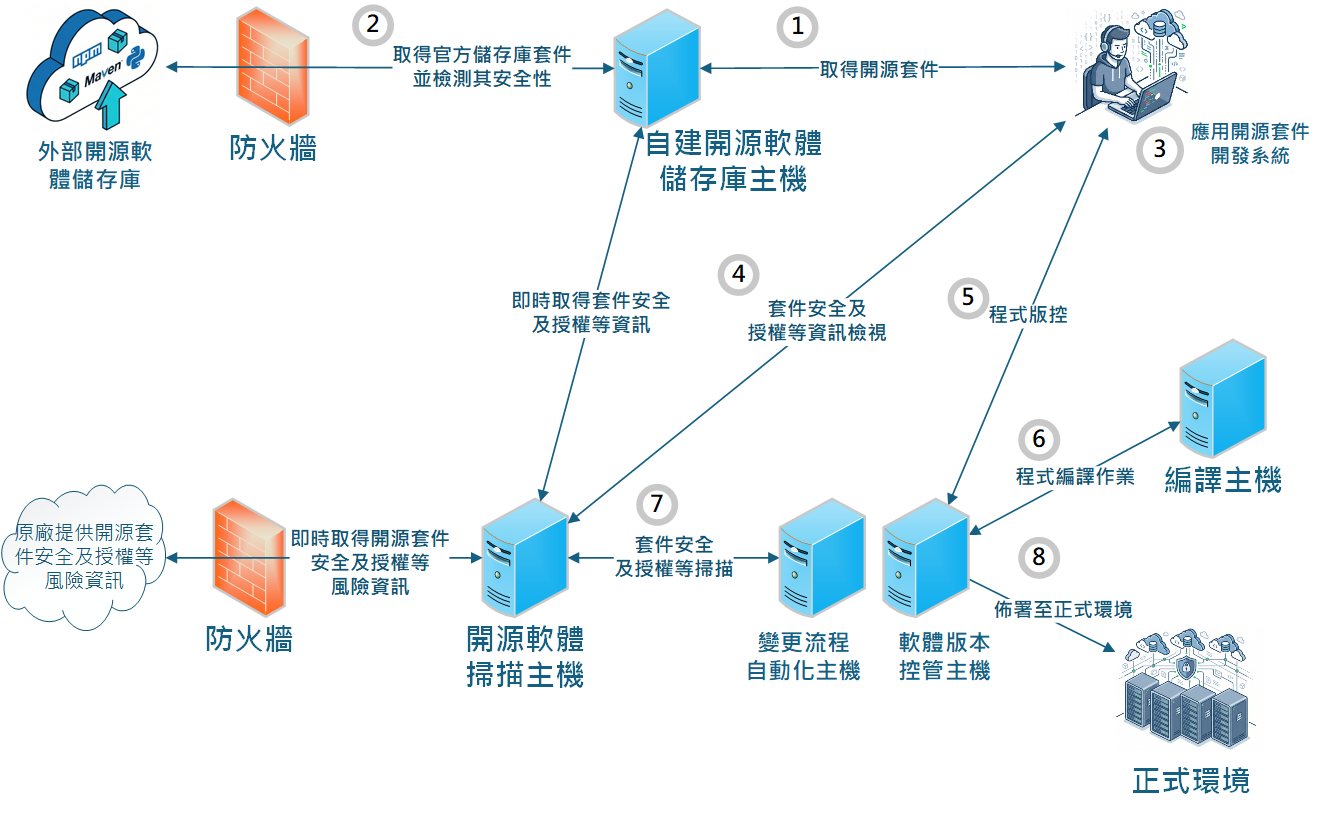
本公司開源軟體檢測工具主要透過集中化平台,對各系統使用的開源軟體套件進行識別、盤點及風險分析。整合公司自建開源軟體套件儲存庫及軟體開發、部署流程,針對元件名稱、版本、相依關係等資訊進行分析,並進一步檢查已知資安漏洞及開源授權條款。 透過建立元件清單及風險資料,開發人員可掌握所屬系統使用的開源軟體套件,並依漏洞嚴重程度、授權類型及公司管理政策進行風險分級,作為後續修補、升級、替換或風險接受的依據。
(二)導入之應用及效益
(1) 整合至安全軟體開發生命週期(SSDLC)開發至部署階段
開源軟體檢測工具已整合至本公司安全軟體開發生命週期(SSDLC),涵蓋開發至正式部署等階段。透過套件儲存庫及自動化掃描機制,協助開發人員取得及使用經審查的開源軟體套件,並於開發與建置過程中檢查元件版本、相依性及已知資安漏洞;對具備惡意特徵或違反高風險安全政策的套件,可依管理規範自動隔離或阻斷其使用。在正式部署前,進一步進行安全性及授權檢核,確保使用的開源軟體符合公司安全與合規要求,降低高風險或不符合公司政策套件進入正式環境的可能性。
(2) 安全與合規性檢視
平台可持續掌握開源軟體套件的安全及授權資訊,當新的資安漏洞被揭露時,可快速確認受影響的元件、版本及使用系統,以利進行修補、升級或替換。同時,透過授權條款分析,可協助開發人員辨識不同開源授權所產生的使用及散布要求,降低授權不符所衍生的法律及合規風險,並強化軟體供應鏈的安全性與可追溯性。
(3) 管理效益
導入後可集中管理開發所使用的開源軟體套件,落實執行安全與授權檢視並產製SBOM(Software Bill of Materials,軟體物料清單)報表。藉由彙整各系統所使用開源軟體元件、版本及相依關係及結合漏洞、授權及風險資訊,可快速掌握各系統的開源軟體組成與使用情形,作為後續漏洞修補、版本升級及風險處理的依據。導入後有效降低人工盤點及檢查負擔,提升開源軟體資產可視性,以及安全與授權風險的掌握與處理效率。
三、結語
開源軟體檢測工具不僅是漏洞掃描工具,更是本公司進行軟體供應鏈安全及開源軟體管理的重要基礎。透過工具結合管理制度與開發流程,可在享受開源軟體快速、彈性及低成本等優勢的同時,有效降低資安、授權及供應鏈風險。
